Marc-André Léger

Méthode · Application · OntologieMethod · App · Ontology

CyberRiskGuardian

Une approche complète de l'évaluation des risques de cybersécurité fondée sur des scénarios : du choix des scénarios jusqu'au budget aligné sur l'appétit pour le risque et au rapport à la direction.

A complete approach to scenario-driven cybersecurity risk assessment — from choosing scenarios to an appetite-aligned budget and the management report.

Méthode, application et ontologie / Method, app and ontology Méthode + agent IAMethod + AI agent Claude Code · Cowork Application de bureauDesktop app hors ligne · Windows, macOSoffline · Windows, macOS Ontologie CRGOCRGO ontology OWL 2 · BFO-2020 même moteursame engine de calculand formulas conformité,compliance, contrôles, preuvescontrols, evidence sens formelformal meaning

Trois volets, une même méthodeThree parts, one method

L'IA assiste l'analyse ; les personnes restent responsables de la validation et des décisions de risque.AI assists the analysis; people stay accountable for validation and risk decisions.

L'outilThe tool

Méthode et agent IAMethod and AI agent

Un analyste principal des risques de cybersécurité, sous forme d'extension pour Claude Code et Claude Cowork.

A senior cybersecurity risk analyst, packaged as a plugin for Claude Code and Claude Cowork.

  • Scénarios, CVSS v4.0, ICR et risque résiduel face à l'appétit
  • Portefeuille de traitement et budget calibré
  • Édition ThreatIntel : calibrage daté par CISA KEV et FIRST EPSS
  • Calculateur MCP local et rapports Word et Excel
  • Scenarios, CVSS v4.0, KRIs and residual risk against appetite
  • Treatment portfolio and calibrated budget
  • ThreatIntel edition: dated calibration with CISA KEV and FIRST EPSS
  • Local MCP calculator, Word and Excel reports
Voir sur GitHub →View on GitHub →

L'applicationThe app

Application de bureauDesktop app

Une édition autonome qui fonctionne dans votre navigateur, hors ligne, sans extension ni fournisseur d'IA. Vos données restent sur votre ordinateur.

A standalone edition that runs in your browser, offline, with no plugin or AI provider. Your data stays on your computer.

  • Moteur vérifié qui reproduit les formules du classeur
  • Liens MITRE ATT&CK et CVE/CWE, ICR, budget
  • Gouvernance, conformité, audit, SIEM et SOAR
  • Export Excel avec formules actives · FR et EN
  • Verified engine that reproduces the workbook formulas
  • MITRE ATT&CK and CVE/CWE links, KRIs, budget
  • Governance, compliance, audit, SIEM and SOAR
  • Excel export with live formulas · EN and FR
Télécharger la bêta 1.6.1 →Download beta 1.6.1 →

L'ontologieThe ontology

CRGO

Une ontologie OWL 2, alignée sur BFO-2020, qui donne un sens formel et vérifié par raisonneur aux données d'évaluation des risques.

An OWL 2 ontology aligned with BFO-2020 that gives formal, reasoner-checked meaning to risk-assessment data.

  • Environ 1 900 scénarios de risque liés aux référentiels
  • Gouvernance, conformité, audit, incidents, SIEM et SOAR
  • Libellés et définitions en français et en anglais
  • Serveur MCP et requêtes SPARQL
  • About 1,900 risk scenarios linked to frameworks
  • Governance, compliance, audit, incidents, SIEM and SOAR
  • English and French labels and definitions
  • MCP server and SPARQL queries
Explorer l'ontologie →Explore the ontology →

Bêta 1.6 · application de bureauBeta 1.6 · desktop app

Visite de l'applicationA tour of the app

Illustré avec MediBec, le cas pédagogique fictif fourni avec l'application. Cliquez sur une image pour l'agrandir.Shown with MediBec, the fictional teaching case shipped with the app. Click an image to enlarge it.

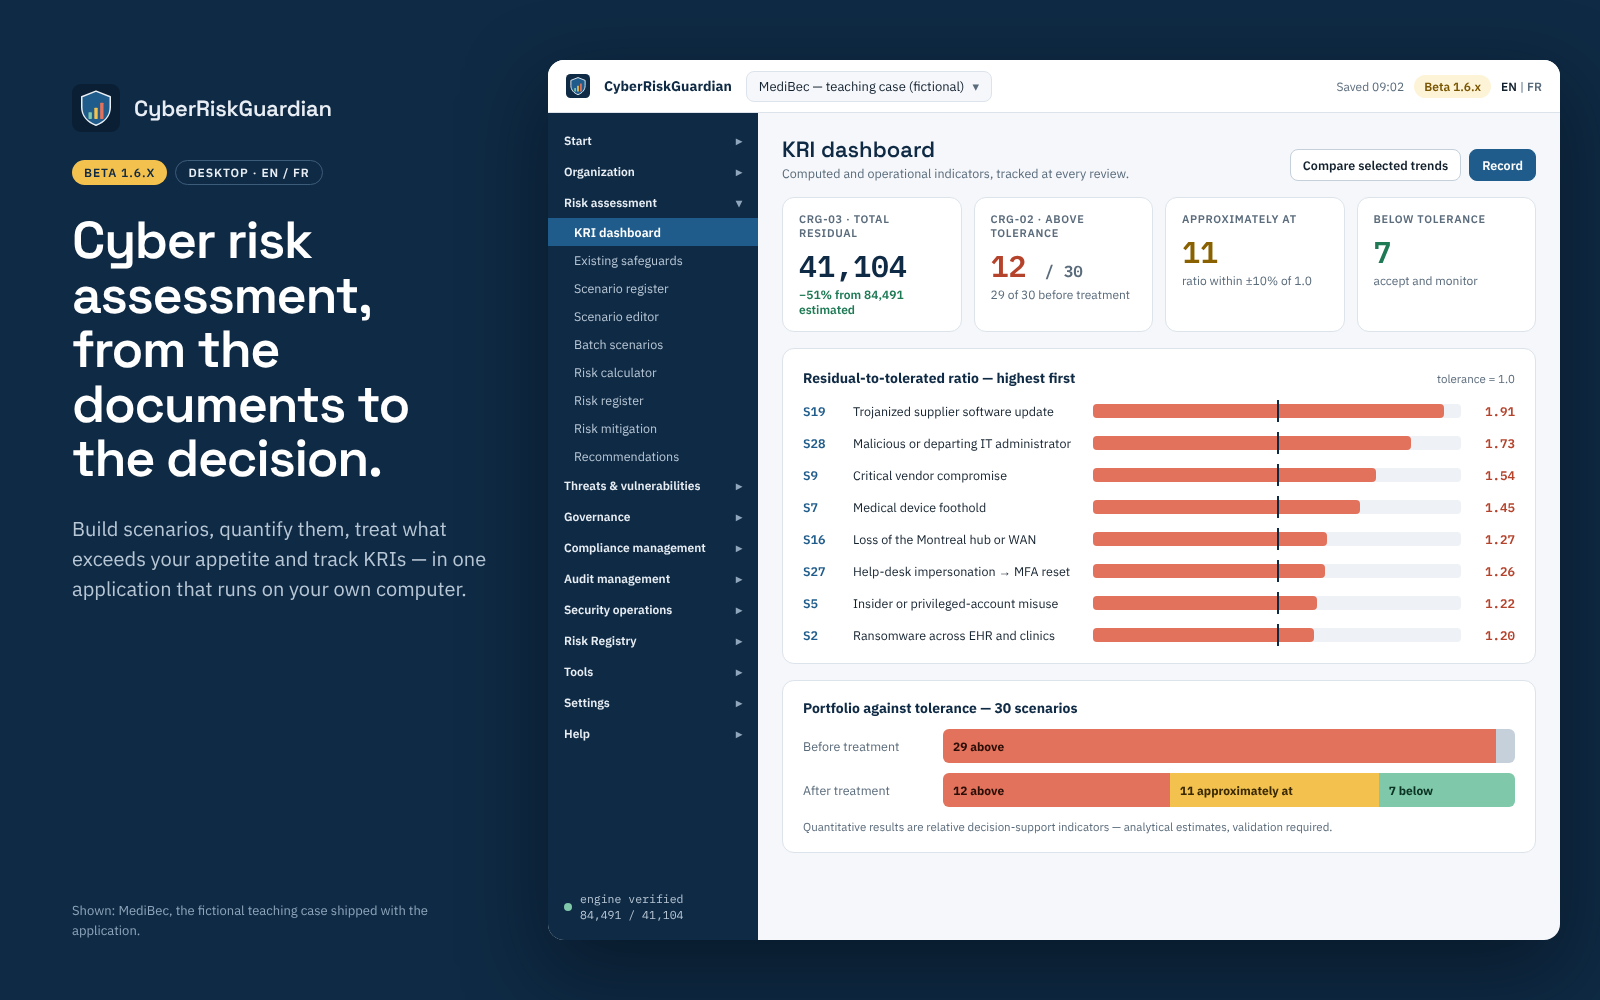
CyberRiskGuardian — KRI dashboard
Tableau de bord des ICRKRI dashboard — Le risque résiduel et le ratio au toléré, scénario par scénario.Residual risk and the residual-to-tolerated ratio, scenario by scenario.
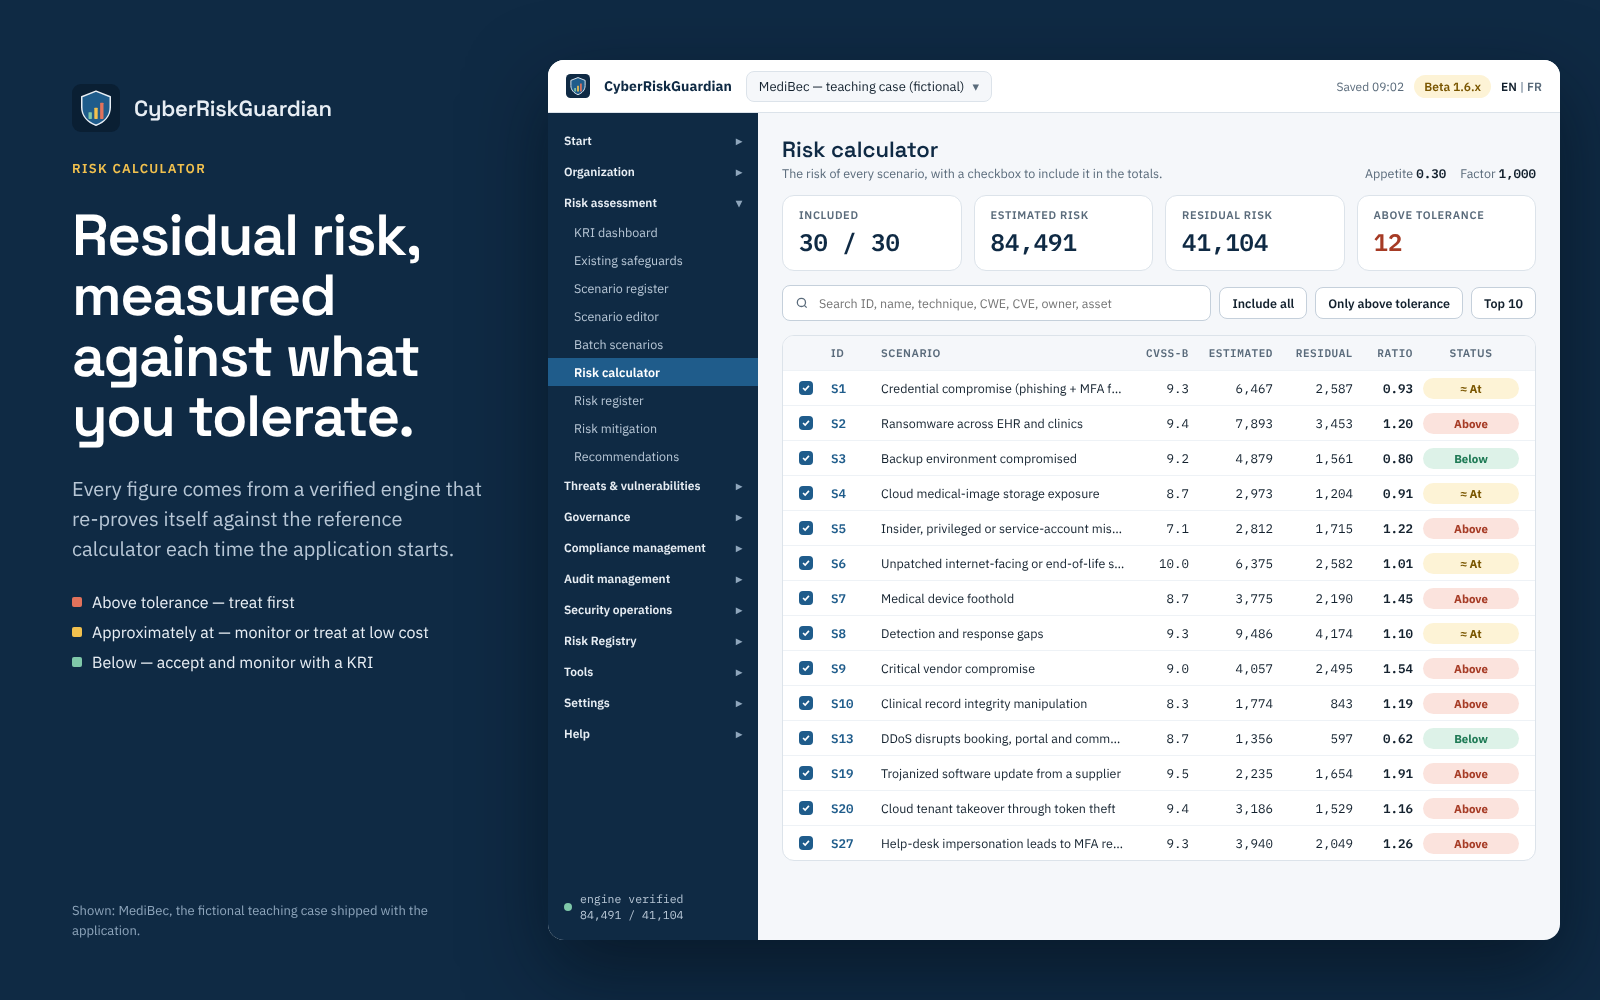
CyberRiskGuardian — Risk calculator
Calculateur de risqueRisk calculator — Chaque chiffre provient d’un moteur vérifié, contrôlé à chaque démarrage.Every figure comes from a verified engine, checked at every start.
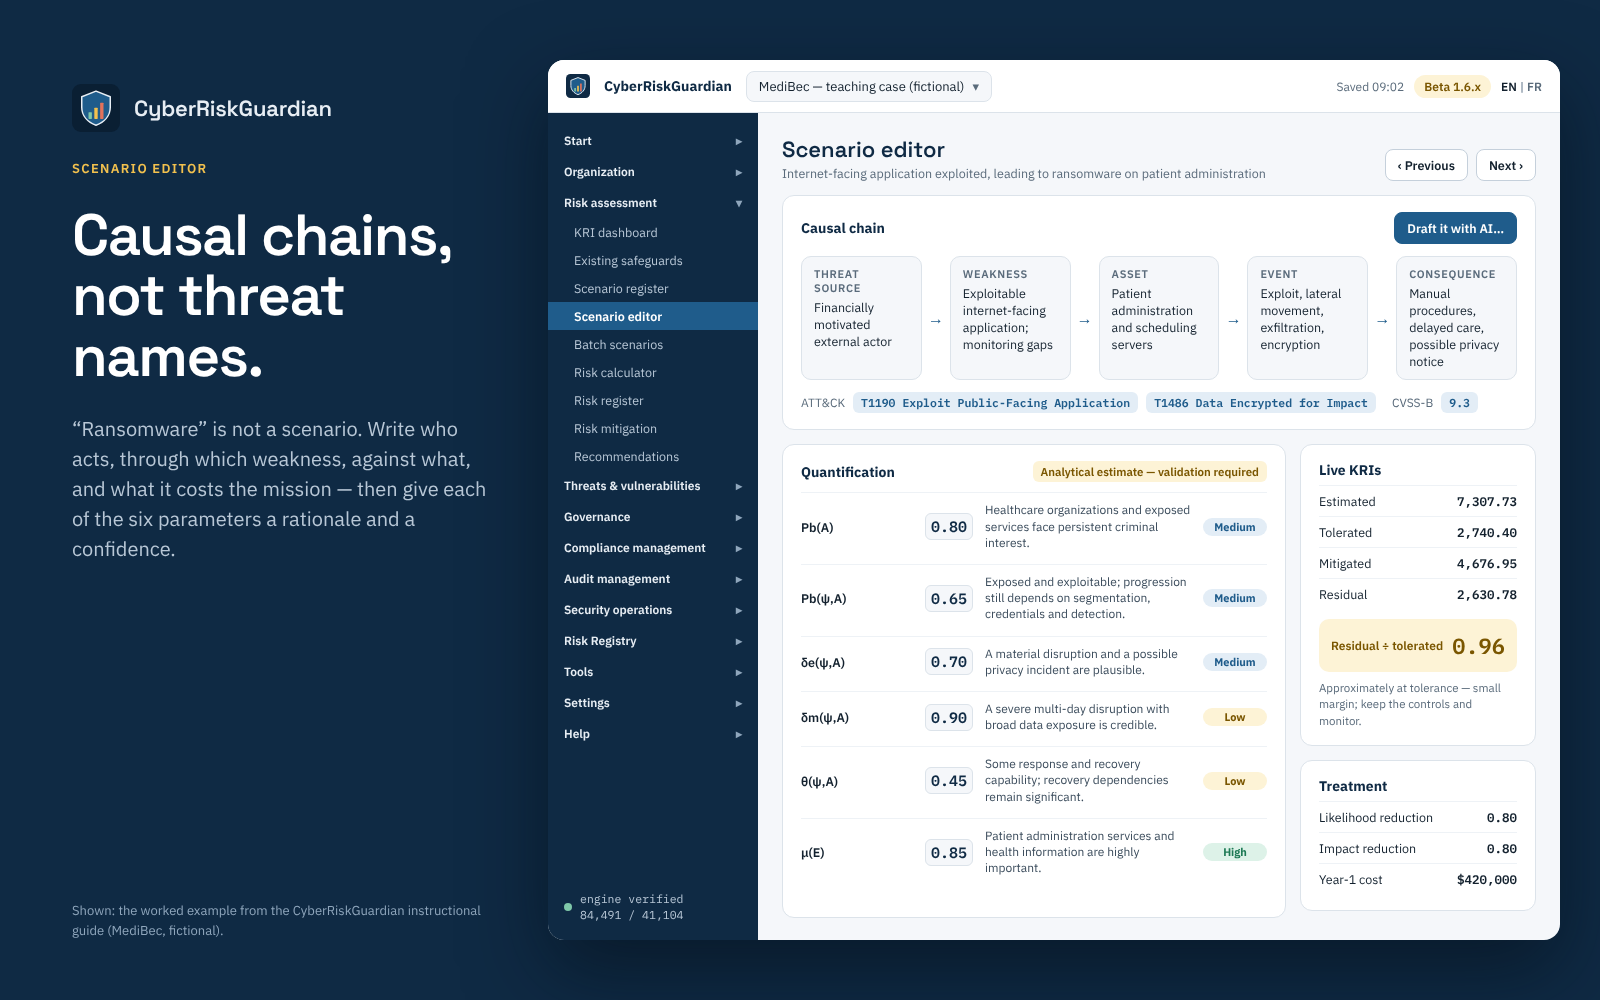
CyberRiskGuardian — Scenario editor
Éditeur de scénariosScenario editor — Des chaînes causales — source, faiblesse, actif, événement, conséquence — et non de simples noms de menaces.Causal chains — source, weakness, asset, event, consequence — not just threat names.
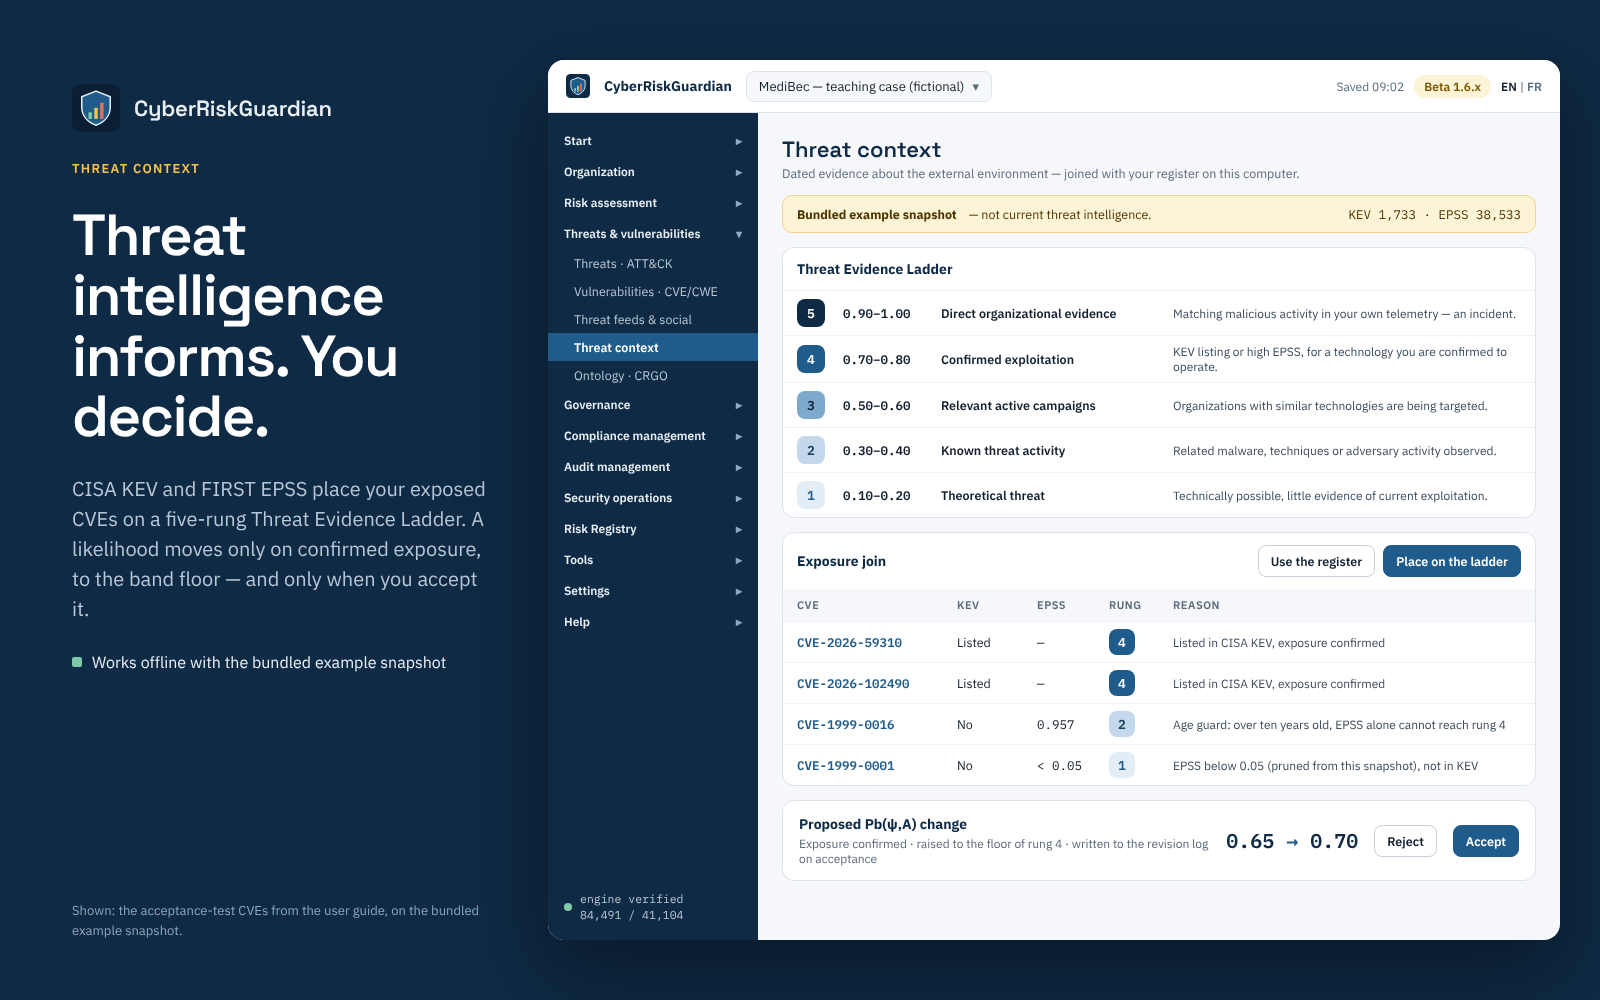
CyberRiskGuardian — Threat context
Contexte de la menaceThreat context — CISA KEV et FIRST EPSS situent vos CVE exposées sur une échelle de preuves à cinq niveaux. Vous décidez.CISA KEV and FIRST EPSS place your exposed CVEs on a five-rung evidence ladder. You decide.
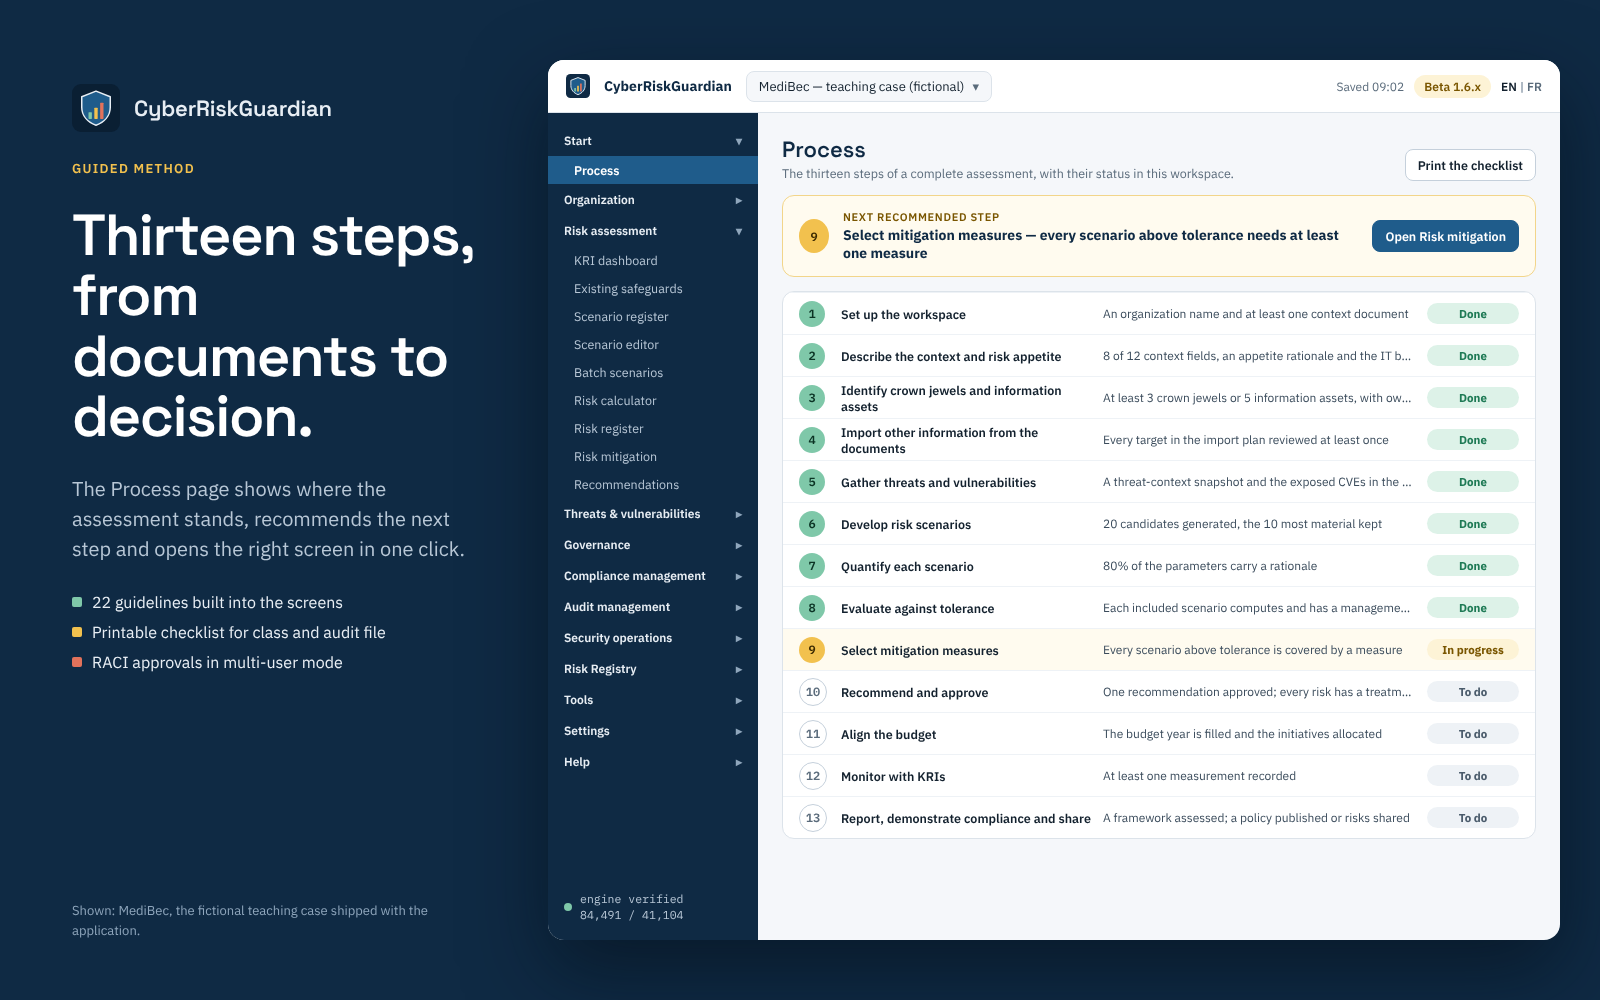
CyberRiskGuardian — Guided method
Démarche guidéeGuided method — Treize étapes, des documents à la décision, avec la prochaine étape recommandée.Thirteen steps, from documents to decision, with the next recommended step.
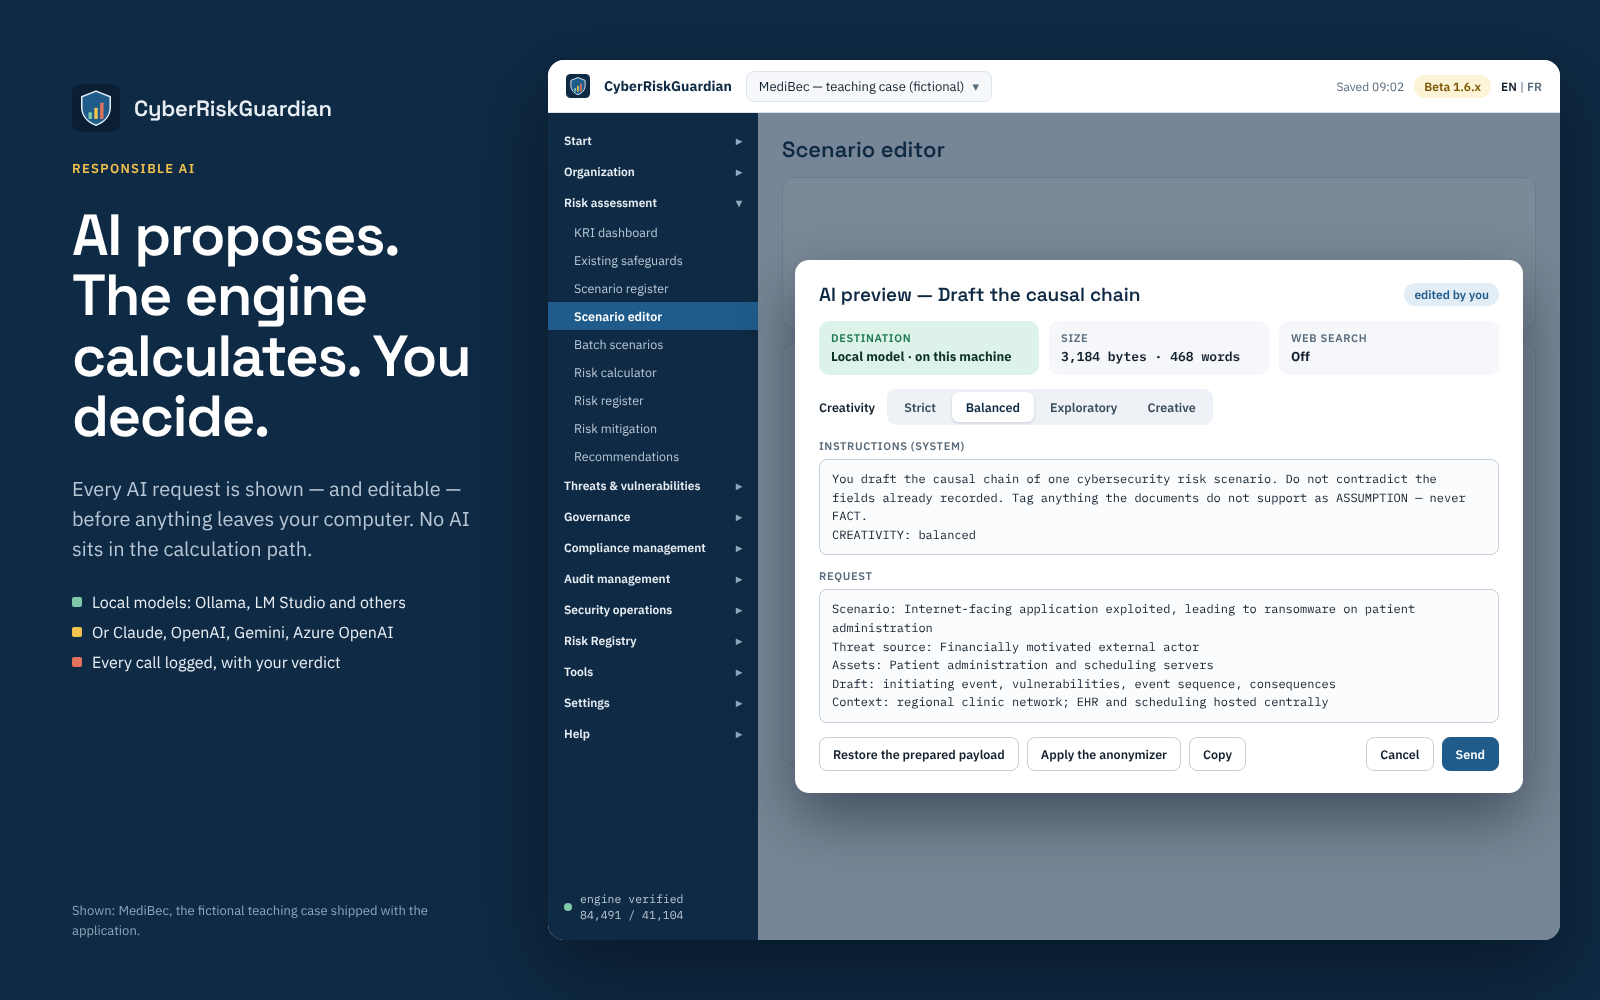
CyberRiskGuardian — Responsible AI
IA responsableResponsible AI — Chaque requête d’IA est affichée et modifiable avant d’être envoyée. Aucune IA dans le calcul.Every AI request is shown and editable before it leaves your computer. No AI in the calculation.

La démarcheHow it works

Une évaluation structurée, chiffrée et traçable.A structured, quantified and traceable assessment.

  1. Contexte et appétitContext and appetiteL'organisation, ses actifs et le niveau de risque acceptable.The organization, its assets and the acceptable level of risk.
  2. ScénariosScenariosChoisis selon les actifs, les techniques ATT&CK et la menace réelle.Selected from assets, ATT&CK techniques and the real threat.
  3. QuantificationQuantificationCVSS v4.0, formules CyberRiskGuardian et ICR.CVSS v4.0, CyberRiskGuardian formulas and KRIs.
  4. Calibrage par la menaceThreat calibrationPreuves d'exploitation datées (KEV, EPSS), sans double comptage.Dated exploitation evidence (KEV, EPSS), without double counting.
  5. Traitement et budgetTreatment and budgetUn portefeuille de mesures et un budget aligné sur l'appétit.A portfolio of measures and an appetite-aligned budget.
  6. Rapport à la directionManagement reportRésultats clairs, avec un journal des révisions.Clear results, with a revision log.

Référentiels couvertsFrameworks covered

Les identifiants et titres des référentiels demeurent soumis aux conditions de leurs propriétaires.Framework identifiers and titles remain under their owners' terms.

  • MITRE ATT&CK
  • CVSS v4.0
  • CISA KEV
  • FIRST EPSS
  • CVE / CWE
  • NIST CSF 2.0
  • NIST SP 800-53
  • ISO/IEC 27002
  • COBIT 2019
  • COSO ERM
  • Loi 25
  • R-22.1
  • PIPEDA / LPRPDE
  • RGPD / GDPR
  • OSFI B-13

CommencerGet started

Choisissez votre point de départ.Pick your starting point.

Licence et bêtaLicence and beta

CyberRiskGuardian et CRGO sont distribués sous licence CC BY-NC 4.0. Usage gratuit pour les étudiants, l'usage personnel, les OBNL et ONG, et l'évaluation de 30 jours. Les établissements d'enseignement, organismes publics et entreprises ont besoin d'une licence commerciale.

CyberRiskGuardian and CRGO are licensed under CC BY-NC 4.0. Free for students, personal use, non-profits and NGOs, and 30-day evaluations. Educational institutions, government bodies and businesses need a commercial licence.

Destiné à l'enseignement, à l'exploration et à la validation de la méthode : vérifiez les résultats avant qu'ils n'appuient de vraies décisions. Vos commentaires sont les bienvenus.

Intended for teaching, exploration and method validation: check results before they support real decisions. Your feedback is welcome.

Licence ou commentairesLicensing or feedback